開始使用 Tenable One Identity Exposure SaaS
使用下列工作流程執行 Tenable One Identity Exposure 的部署作業。
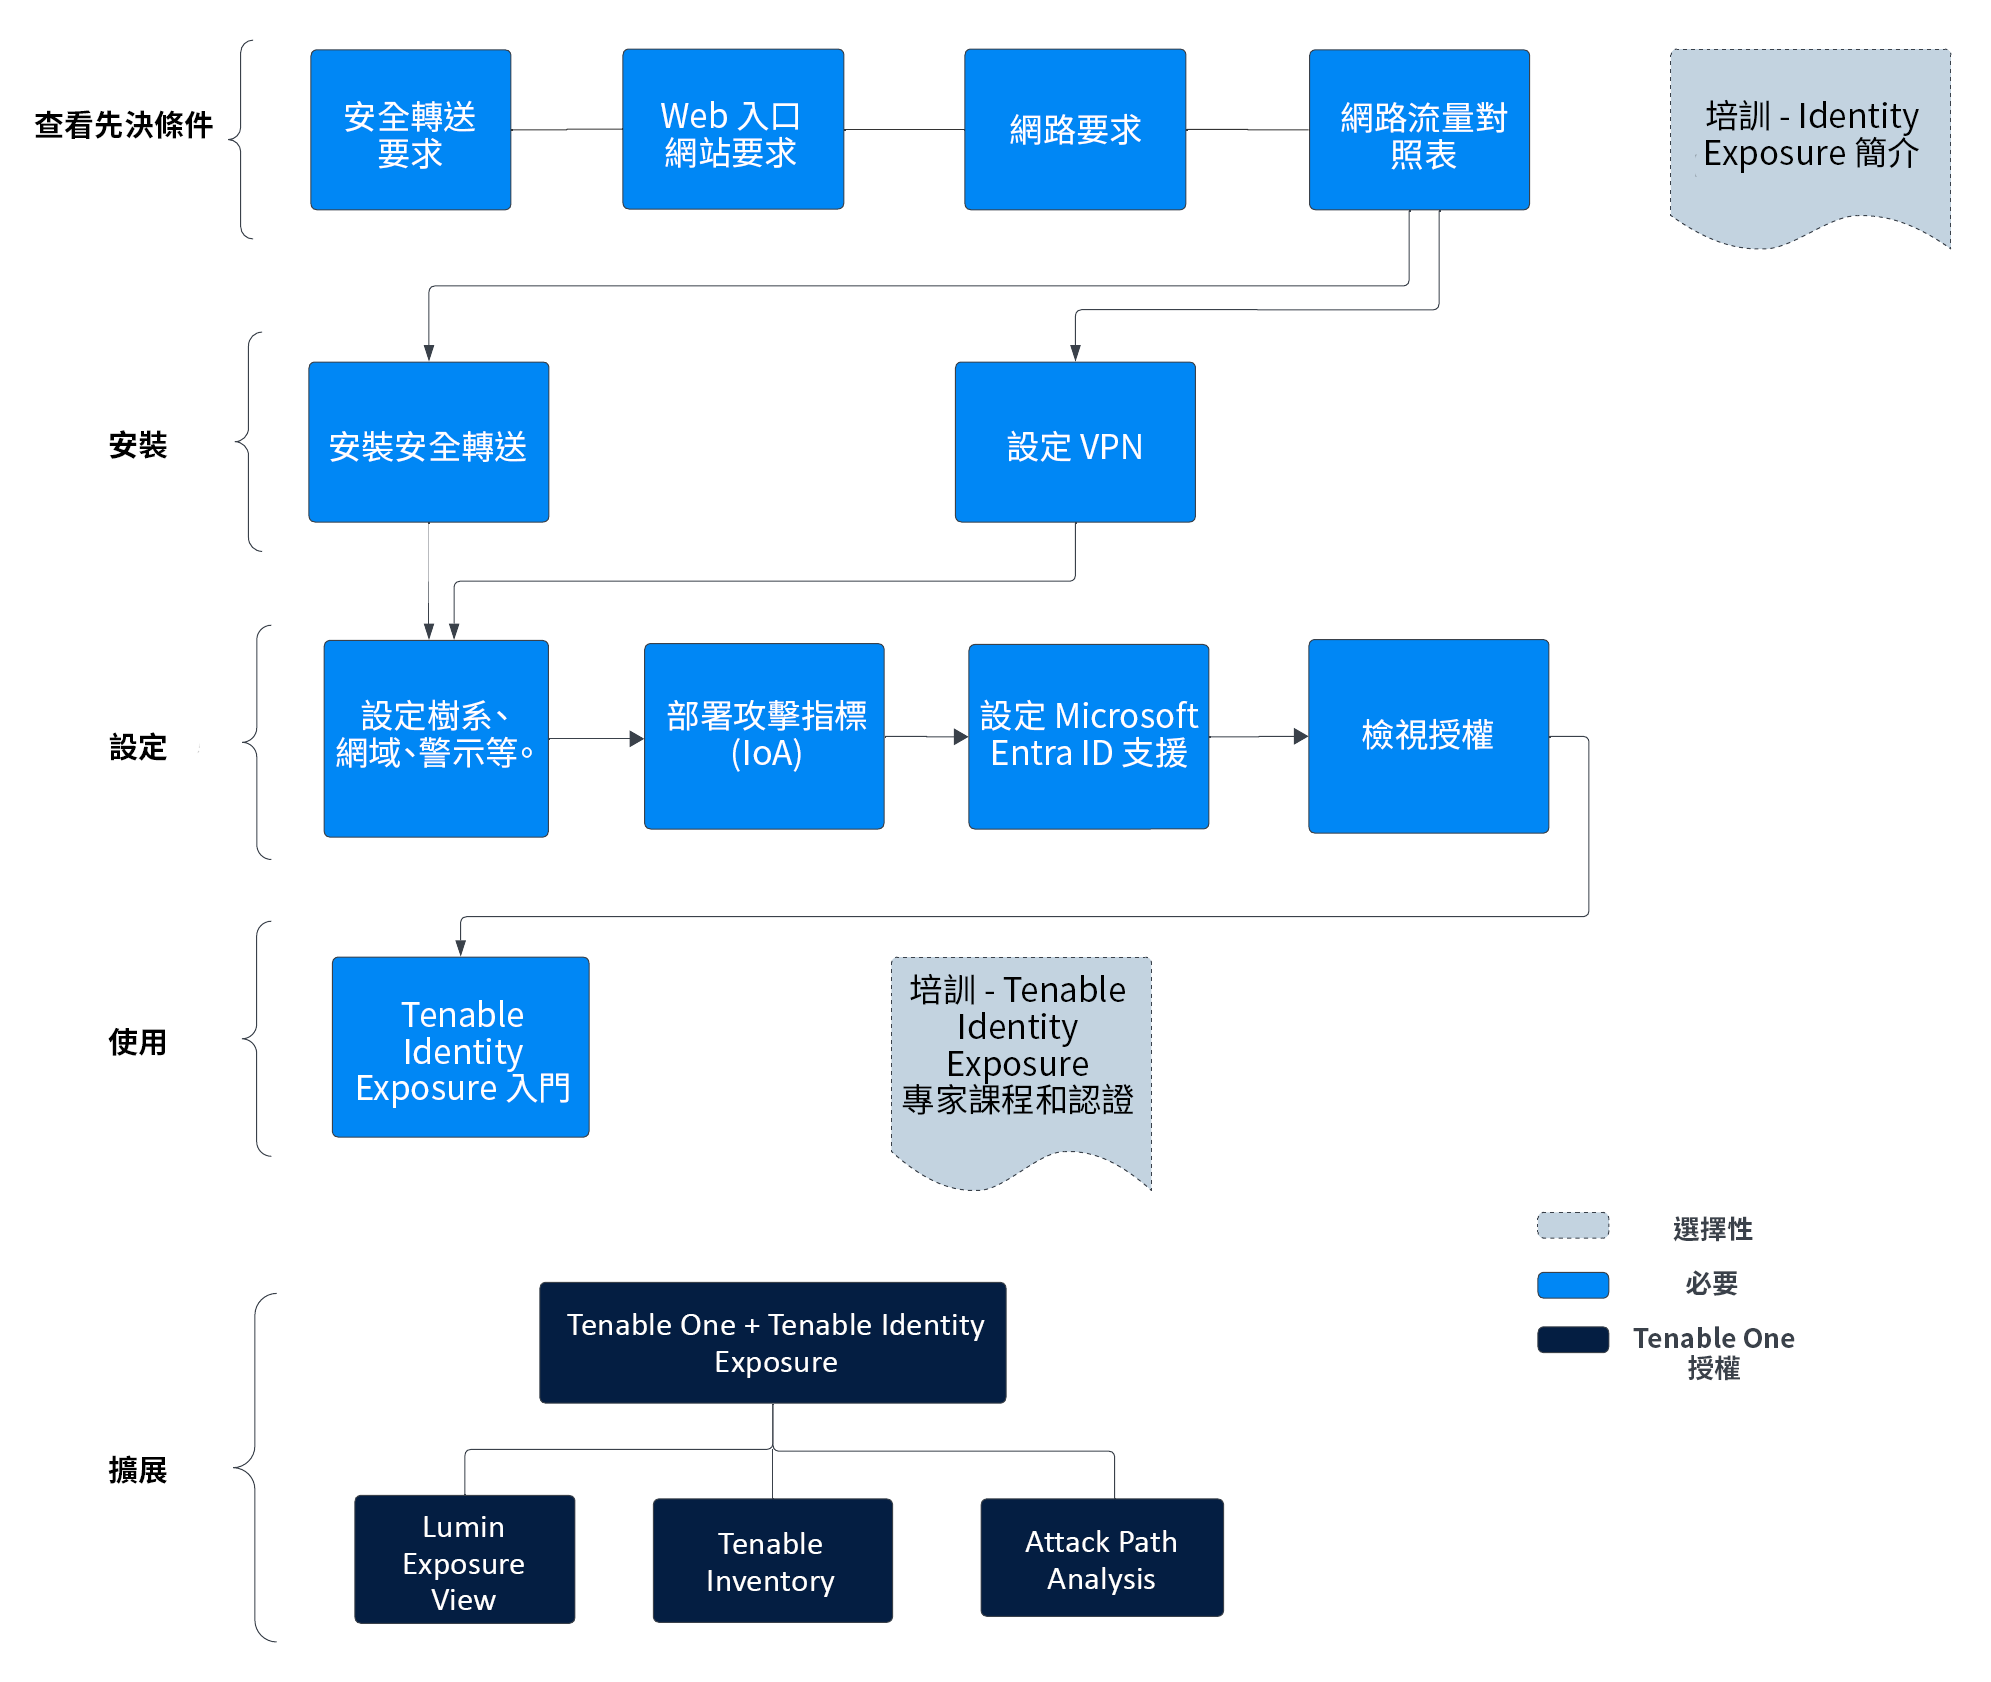
查看先決條件
-
檢閱版本資訊。
安裝
設定
使用
將 Tenable One Identity Exposure 擴充為 Tenable One
將 Tenable Identity Exposure 與 Tenable One 整合,並利用下列功能:
-
存取 Exposure View 頁面,您可在其中針對重要業務服務、處理程序和功能取得與業務一致的網路曝險分數,以獲得重要的業務背景資訊,並依據 SLA 追蹤交付。追蹤整體身分風險,以瞭解 Web 應用程式對您的整體網路曝險分數所造成的風險影響。
-
存取曝險訊號頁面,您可以在其中產生會使用查詢來搜尋資產違規情況的曝險訊號。簡而言之,如果資產受到與查詢相關的脆弱環節影響,系統會將資產視為違規項目。使用此選項,您可以掌握最重要的風險狀況。
-
使用 Tenable Research 的最新摘要,在您的環境中尋找主要的活動中威脅。
-
檢視、產生查詢及其受影響資產違規的資料,並與之互動。
-
建立自訂曝險訊號,以檢視特定業務的風險和脆弱環節。
-
-
存取資產庫頁面,您可在其中透過存取更詳盡的資產深入解析 (包括相關攻擊路徑、標籤、曝險資訊卡、使用者、關係等),來增強資產情報。透過評估總資產風險和資產關鍵性的資產曝險分數,取得更完整的資產曝險檢視,進而提高風險評分。
-
存取攻擊路徑頁面中,您可在其中透過暴露周遊攻擊破綻的高風險攻擊路徑 (包括 Web 應用程式、IT、OT、物聯網、身分、ASM),將風險優先順序最佳化,並防止重大影響。透過識別阻擋點以中斷攻擊路徑,並結合緩解指南來簡化緩解措施,同時透過 AI 深入解析獲得詳盡的專業知識 (在 FedRAMP 環境中不支援)。
-
檢視儀表板索引標籤,以獲得易受攻擊資產的概覽性檢視,例如通往這些重要資產的攻擊路徑數、開放攻擊手法數量及其嚴重性、用於檢視來源節點曝險分數不同之路徑和 ACR 目標值組合的矩陣,以及趨勢攻擊路徑清單。
-
檢閱常見攻擊路徑矩陣,然後按一下「常見攻擊路徑」圖塊,以檢視通往您「核心資產」或 ACR 為 7 以上資產的路徑詳細資訊。
您可以視需要進行調整,以確保您所檢視的是最重要的攻擊路徑資料。
-
-
在常見攻擊手法索引標籤上,配對您的資料與進階圖形分析和 MITRE ATT&CK® 架構以建立攻擊手法,藉此檢視一個或多個攻擊路徑中存在的所有攻擊技術,這些攻擊路徑會通往一個或多個重要資產,讓您瞭解會導致及放大對資產和資訊的威脅影響的未知數,並對其採取行動。
-
在常見攻擊手法索引標籤上,產生攻擊路徑查詢,以便將您的資產當作潛在攻擊路徑的一部分來檢視:
-
與 MITRE ATT&CK 熱區圖索引標籤互動。
-
-
檢視標籤頁面上的資料並與之互動: