攻擊指標
Tenable One Identity Exposure 的攻擊指標 (IoA) 可協助貴組織偵測並立即採取行動,防止有人試圖採取最刁鑽的刺探利用手法入侵您的 Active Directory (AD) 基礎架構。指標包括:
-
前 3 大資安事端:攻擊指標 (IoA) 的資訊統一呈現在單一介面中,包括即時時間軸、影響 AD 的前三大資安事端,以及攻擊的分布情況。
-
攻擊指標 (IoA) 上的詳細資料:在 Tenable Identity Exposure 中,攻擊指標 (IoA) 面板會提供 AD 中所發生攻擊的相關資訊。
-
涉及攻擊指標 (IoA) 的資安事端:攻擊指標 (IoA) 資安事端清單提供完整詳細資料,供您瞭解以您 AD 為目標的特定攻擊。有了此資訊,您可根據攻擊指標 (IoA) 的嚴重性等級適當應對。
攻擊指標具有一系列功能,可提升您的調查能力:
-
可搜尋和篩選:利用時間軸輕鬆探索攻擊指標 (IoA),或根據樹系、網域和關鍵性等級套用篩選器,以獲得有效且有針對性的結果。
-
匯出功能:允許以 PDF、CSV 或 PPTX 格式匯出攻擊指標 (IoA) 資料。
-
修改圖表類型:提供變更圖表類型的選項,您可以選擇顯示攻擊嚴重性的分布或前三大攻擊及其各自的發生計數。
-
對攻擊指標 (IoA) 資安事端採取的行動:允許您選取要關閉或重新開啟資安事端。
嚴重性等級
Tenable One Identity Exposure 會偵測攻擊並指派嚴重性等級:
| 等級 | 說明 |
|---|---|
| 嚴重:紅色 | 偵測到經驗證的後滲透攻擊,此類攻擊需要以網域支配權作為先決條件。 |
| 高度:橙色 | 偵測到允許攻擊者取得網域支配權的重大攻擊。 |
| 中度:黃色 | 與此攻擊相關的攻擊指標 (IoA) 可導致危險的特權提升,或允許攻擊者存取敏感資源。 |
| 低度:藍色 | 與偵察動作或低影響資安事端相關的可疑行為警示。 |
修復的優先順序
識別符合您特定安全風險與疑慮的重大和高影響攻擊指標 (IoA)。
為了降低誤報風險或避免忽略正當攻擊,請務必根據您的環境校正攻擊指標 (IoA)。可採取的做法:
-
調整閾值:校正攻擊指標 (IoA) 敏感度以減少誤報,確保警示有意義且可作為行動依據。
-
將帳戶和活動加入白名單:將正當活動從觸發攻擊指標 (IoA) 的範圍中排除,以增強警示準確度並簡化調查。
-
關聯攻擊指標 (IoA):分析不同攻擊指標 (IoA) 之間的關係,以辨識更多攻擊模式。
使用案例
-
在啟用攻擊指標 (IoA) 時,從導覽窗格選取「攻擊指標」,或按一下首頁右上角的鈴鐺圖示。

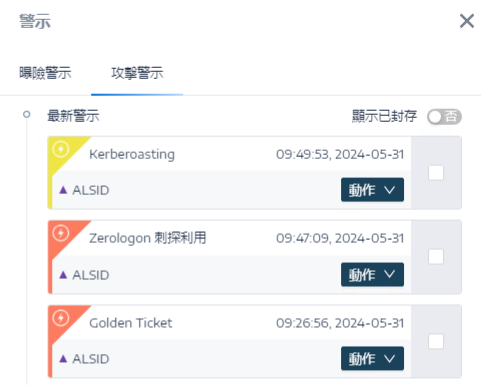
-
每個指標都會提供資安事端的詳細資訊,讓您能夠在檢閱後採取適當行動:
-
攻擊發生的時間
-
攻擊說明
-
攻擊來源
-
攻擊目標
-
MITRE ATT&CK® 資訊
-
YARA 偵測規則
-
其他資源
-
-
選取「詳細資料」以存取說明,如此範例所示,著重於「本機管理員列舉」。
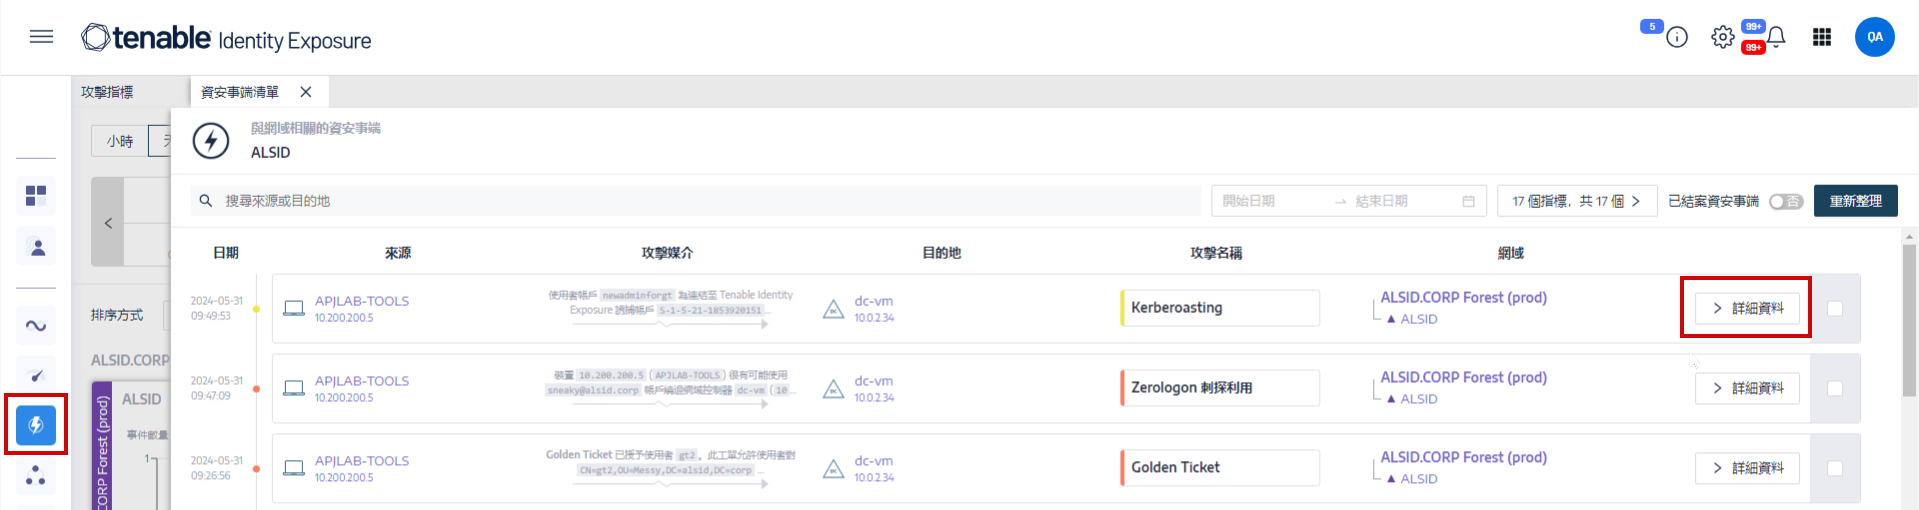
-
「說明」索引標籤提供有關 Active Directory (AD) 上特定攻擊的資訊。
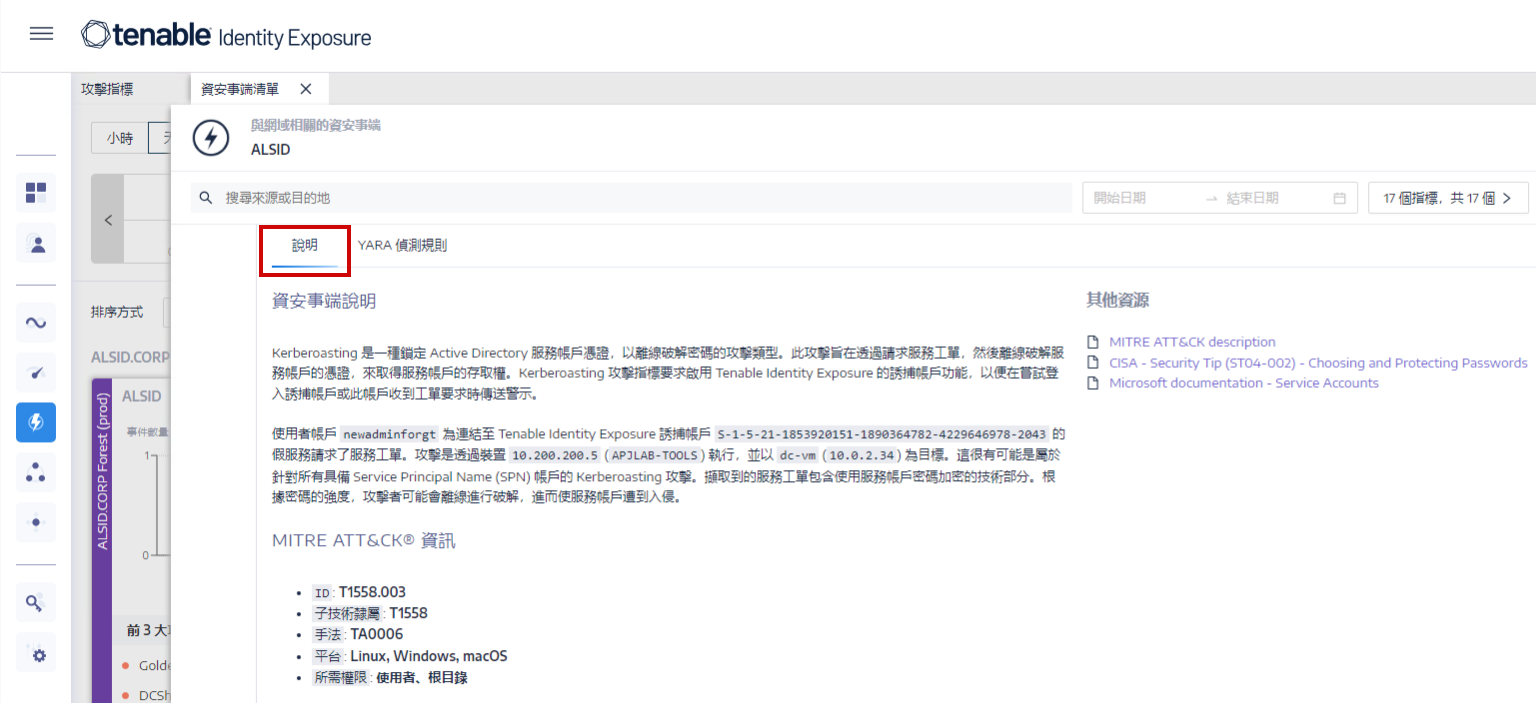
-
「YARA 偵測規則」索引標籤提供 Tenable Identity Exposure 所採用之 YARA 規則的相關資訊,這些規則用於在網路層級偵測 Active Directory 攻擊,進而增強 Tenable Identity Exposure 的整體偵測能力。
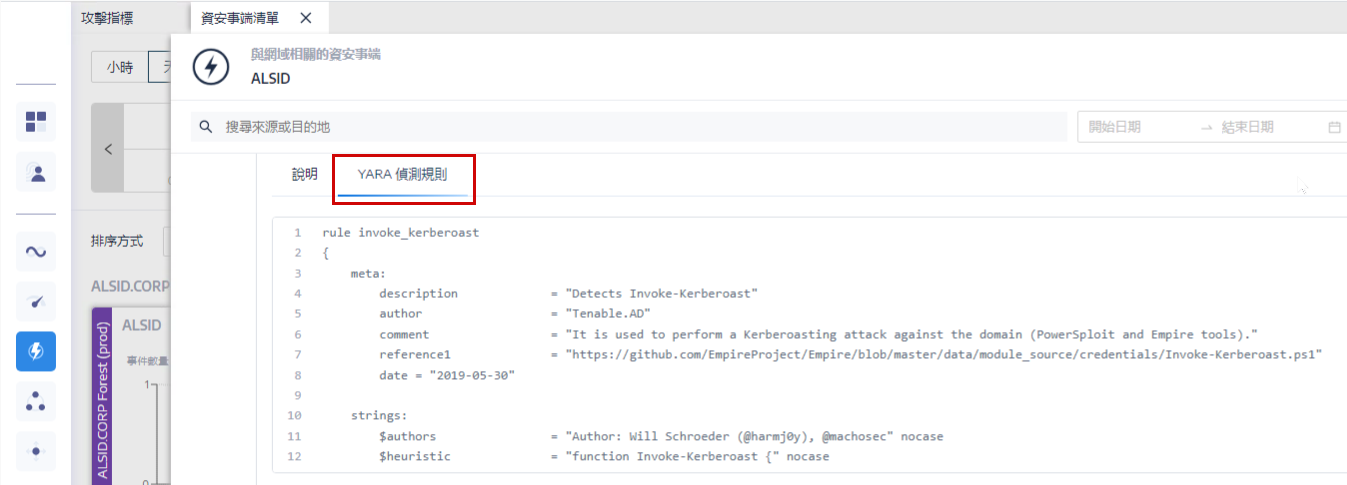
-
與 Active Directory 系統管理員或相關利害關係人合作,檢查並解決資安事端,決定要關閉或重新開啟,並實行措施以防止資安事端再次發生。
-
如果是經辨識或獲授權的攻擊,您可以選擇據此自訂攻擊指標 (IoA),避免攻擊指標 (IoA) 在未來的情況中標記攻擊。
另請參閱
-
Indicators of Attack
-
Customize an Indicator